
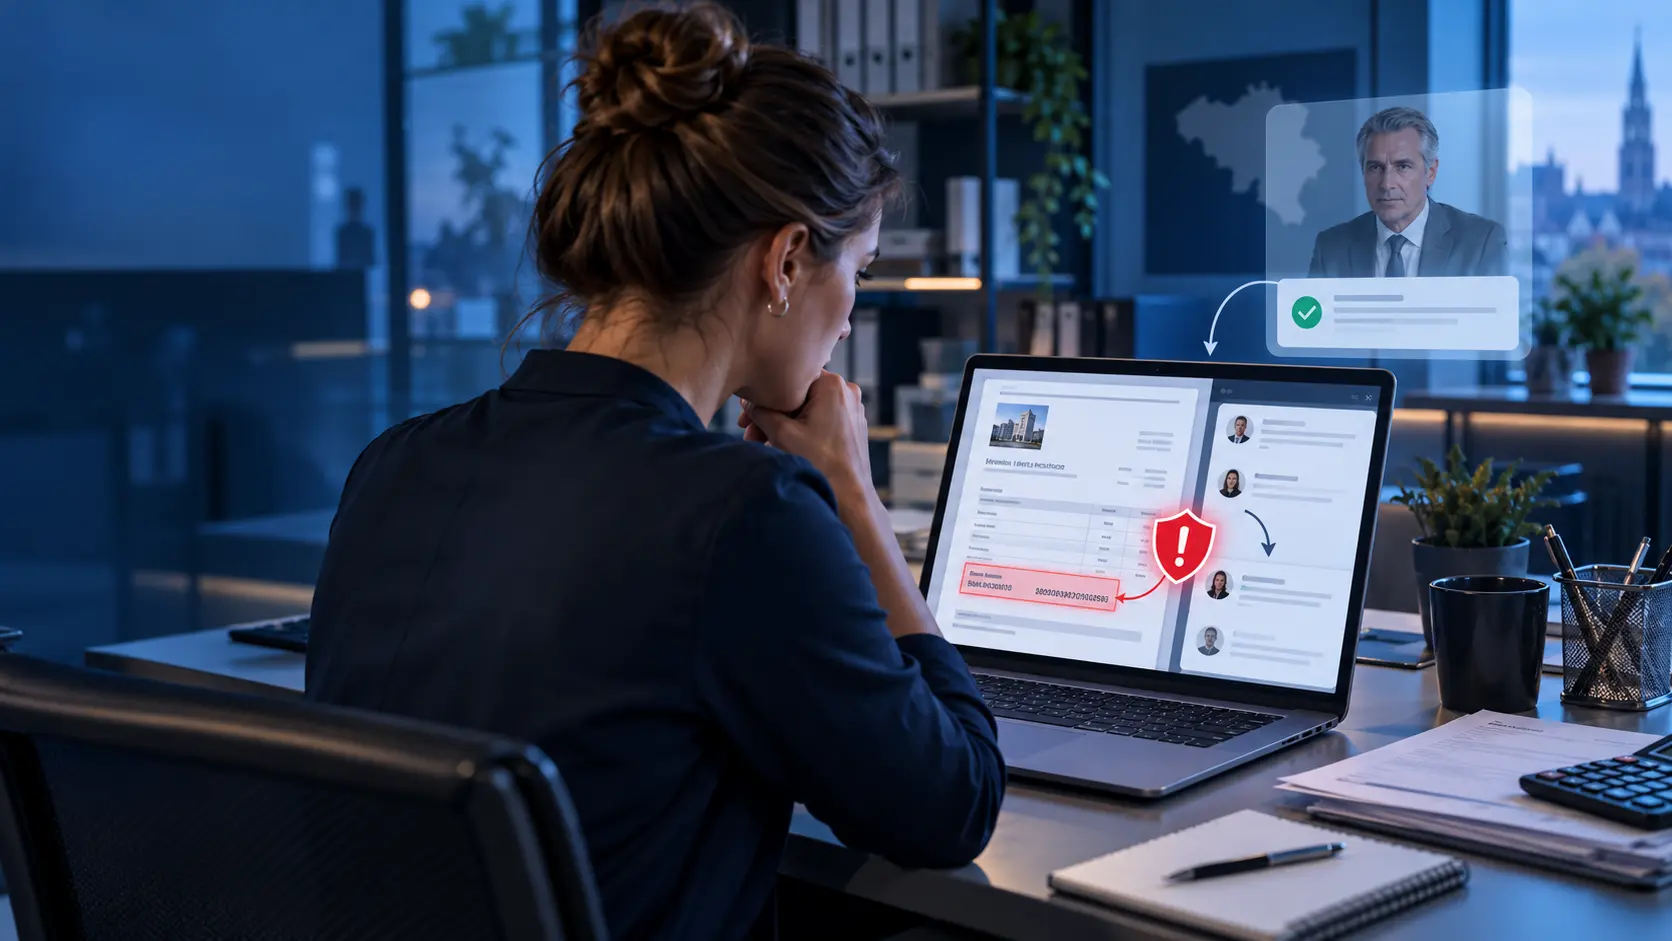
Een professionele factuur, het logo van een bekende leverancier en een e-mail van de zaakvoerder waarin de betaling al wordt goedgekeurd: alles lijkt te kloppen. Toch kan de volledige conversatie door cybercriminelen zijn verzonnen.
Microsoft analyseerde een grootschalige campagne waarbij aanvallers leidinggevenden imiteerden en financiële medewerkers probeerden te overtuigen om een valse factuur te betalen. De e-mails bevatten niet alleen een betalingsverzoek, maar ook een professioneel vormgegeven factuur en een nagemaakte eerdere conversatie tussen directieleden en een leverancier.
Dit type fraude wordt vaak CEO-fraude, factuurfraude of Business Email Compromise genoemd. Dankzij generatieve AI kunnen criminelen zulke berichten sneller personaliseren en overtuigender formuleren. Vooral kmo's met korte goedkeuringslijnen en informele betaalprocedures vormen een aantrekkelijk doelwit.
Hoe ziet moderne CEO-fraude eruit?
Bij klassieke CEO-fraude vraagt een zogenaamde zaakvoerder om dringend een bedrag over te schrijven. Moderne campagnes zijn uitgebreider. Ze combineren verschillende elementen tot één geloofwaardig verhaal:
- de naam en functie van een echte zaakvoerder, CEO of financieel verantwoordelijke;
- een domeinnaam die sterk lijkt op die van een gekende leverancier;
- een professioneel opgemaakte factuur met logo, factuurnummer en vervaldatum;
- correcte of publiek vindbare bedrijfsgegevens;
- een nagemaakte doorgestuurde e-mailconversatie;
- een korte boodschap dat de betaling al werd goedgekeurd;
- de vraag om niet opnieuw te antwoorden of niemand anders in kopie te zetten.
In de door Microsoft onderzochte campagne werden meer dan één miljoen berichten verzonden. Slachtoffers moesten bedragen van bijna 50.000 dollar overschrijven naar rekeningen van de aanvallers. De meeste waargenomen doelwitten bevonden zich in de Verenigde Staten, maar dezelfde methode kan eenvoudig tegen Belgische ondernemingen worden ingezet.
Welke rol speelt artificiële intelligentie?
Microsoft vond in de onderzochte e-mails verschillende kenmerken die overeenkomen met AI-ondersteunde templateontwikkeling. De structuur was zeer uniform en de HTML bevatte uitgebreide commentaren en sectielabels. Dit wijst op mogelijk gebruik van generatieve AI, maar bewijst niet dat ieder onderdeel automatisch werd gegenereerd.
Het belangrijkste risico is niet dat een phishingmail plots “door AI” wordt verstuurd. AI verlaagt vooral de drempel om snel correcte, professionele en gepersonaliseerde berichten te maken. Taalfouten zijn daardoor steeds minder bruikbaar als herkenningspunt.
Waarom is alleen het zichtbare afzenderadres onvoldoende?
Een e-mailprogramma toont vaak eerst de zichtbare naam, bijvoorbeeld “Dimitri – Zaakvoerder”. Het werkelijke afzenderadres of antwoordadres kan ondertussen volledig anders zijn. Criminelen registreren ook lookalikedomeinen met een extra woord, koppelteken of subtiele spelfout.
Controleer daarom altijd:
Controleer bij elk afwijkend betalingsverzoek:
- het volledige afzenderadres;
- het adres waarnaar een antwoord werkelijk wordt gestuurd;
- de exacte domeinnaam na het @-teken;
- het rekeningnummer op de factuur;
- of de leverancier en aankoop intern gekend zijn.
Beschermt DMARC tegen factuurfraude?
SPF, DKIM en DMARC zijn essentiële onderdelen van zakelijke e-mailbeveiliging. Ze helpen voorkomen dat iemand rechtstreeks namens uw echte domeinnaam mail verstuurt.
- SPF bepaalt welke mailservers voor uw domein mogen verzenden.
- DKIM plaatst een cryptografische handtekening op uitgaande berichten.
- DMARC controleert de afstemming van de zichtbare afzender met SPF en DKIM en bepaalt wat met niet-conforme mail gebeurt.
DMARC kan echter niet automatisch verhinderen dat een crimineel een nieuw, sterk gelijkend domein registreert en daarvoor zelf correcte SPF, DKIM en DMARC instelt. Daarom moeten e-mailauthenticatie, impersonatiebeveiliging en interne betaalprocedures samen worden ingezet.
Acht maatregelen tegen CEO- en factuurfraude
- Verifieer gewijzigde rekeningnummers telefonisch. Gebruik een nummer dat al in uw administratie staat, niet het nummer uit de verdachte e-mail.
- Werk met een dubbele goedkeuring. Laat ongebruikelijke of grote betalingen door minstens twee personen controleren.
- Leg een betalingslimiet vast. Bepaal vanaf welk bedrag aanvullende verificatie verplicht is.
- Controleer nieuwe leveranciers. Verifieer bedrijfsnaam, contactpersoon, btw-nummer en bankrekening via onafhankelijke bronnen.
- Bescherm namen van directieleden. Configureer impersonatiedetectie voor zaakvoerders, boekhouders en belangrijke leveranciers.
- Configureer SPF, DKIM en DMARC. Bouw DMARC na controle van de rapporten gecontroleerd op naar
p=reject. - Beveilig Microsoft 365 na aflevering. Zorg dat later herkende phishing via quarantaine of automatische opschoning uit mailboxen kan worden verwijderd.
- Train medewerkers met realistische voorbeelden. Toon dat ook foutloze teksten, logo's en eerdere conversaties vervalst kunnen zijn.
Welke signalen verdienen extra aandacht?
Een frauduleus bericht bevat mogelijk één of meer van deze aanwijzingen:
- een betaling die niet aansluit bij een gekende bestelling of overeenkomst;
- een ongewoon rekeningnummer of buitenlandse bankrekening;
- druk om de betaling dezelfde dag uit te voeren;
- de vraag om de normale goedkeuringsprocedure over te slaan;
- een afzender- en antwoordadres die niet overeenkomen;
- een licht afwijkende domeinnaam;
- de boodschap dat de zaakvoerder niet gebeld mag worden;
- een zogenaamde e-mailhistoriek zonder normale datum- en adresgegevens.
Geen enkel signaal bewijst op zichzelf dat een factuur vals is. Een combinatie van afwijkingen is wel voldoende reden om de betaling tijdelijk te stoppen en onafhankelijk te verifiëren.
Wat doet u na een verdachte betaling?
Neem onmiddellijk contact op met uw bank en vraag of de overschrijving nog kan worden tegengehouden. Bewaar de oorspronkelijke e-mail, de volledige mailheaders, de factuur en alle communicatie. Meld het incident bij de politie en verwittig betrokken leveranciers of klanten wanneer hun naam werd misbruikt.
Wanneer een echte mailbox werd overgenomen, moeten ook het wachtwoord, actieve sessies, MFA-methoden, doorstuurregels en mailboxmachtigingen worden gecontroleerd. Kijk bovendien na of de aanvaller eerdere facturen of gesprekken heeft geraadpleegd.
Veelgestelde vragen over AI-factuurfraude
Kan een valse factuur er volledig professioneel uitzien?
Ja. Criminelen kunnen logo's, bedrijfsgegevens, factuurnummers en eerdere conversaties namaken. Een verzorgde lay-out is daarom geen bewijs van echtheid.
Beschermt DMARC ons volledig tegen CEO-fraude?
Nee. DMARC helpt tegen misbruik van uw echte domein, maar blokkeert niet automatisch een correct geauthenticeerd lookalikedomein of fraude vanuit een overgenomen mailbox.
Wat is de veiligste controle bij een gewijzigd rekeningnummer?
Bel de leverancier via een nummer dat al in uw administratie staat. Gebruik nooit uitsluitend de contactgegevens uit het nieuwe betalingsverzoek.
Kan DB Services onze e-mailbeveiliging controleren?
Ja. DB Services kan SPF, DKIM, DMARC, Microsoft 365 en impersonatiebeveiliging controleren en helpen met een praktische betaal- en verificatieprocedure.
Laat uw zakelijke e-mail beveiligen
DB Services helpt ondernemingen met SPF, DKIM, DMARC, Microsoft 365-beveiliging, impersonatiebescherming en praktische procedures tegen factuurfraude. Zo verkleint u zowel het technische als het menselijke risico.
Hulp voor zelfstandigen en ondernemingen in Pajottegem, Geraardsbergen, Ninove en omgeving.
0496 72 29 95
info@db-services.be

0 Reacties